scope · process · list
shizuku 授权相关的反馈里,大部分「有问题」的说法,最后都归到三件事上:把 adb 权限当成 root、以为授权一次能永久生效、或者应用自己也在请求一遍系统权限。弄清这三层,剩下的都是操作细节。
这三问决定「能不能做到」,做不到不是设置问题,换任何版本都一样。
| 能力 | 是否能做 | 说明 |
|---|---|---|
| 停用、安装、卸载应用 | 可以 | 走系统的包管理接口,效果与自己点确认一致 |
| 修改应用权限与运行状态 | 可以 | 权限管理类工具的核心用法,逐项生效 |
| 读写系统分区文件 | 不行 | 需要真正的 root 与可写分区,不在 adb 权限范围内 |
| 绕过锁屏与生物识别 | 不行 | 系统安全模块独立,不受调试权限影响 |
一句话记法:它能做「管理员在电脑上能做的那些事」,做不了「改系统本身」。
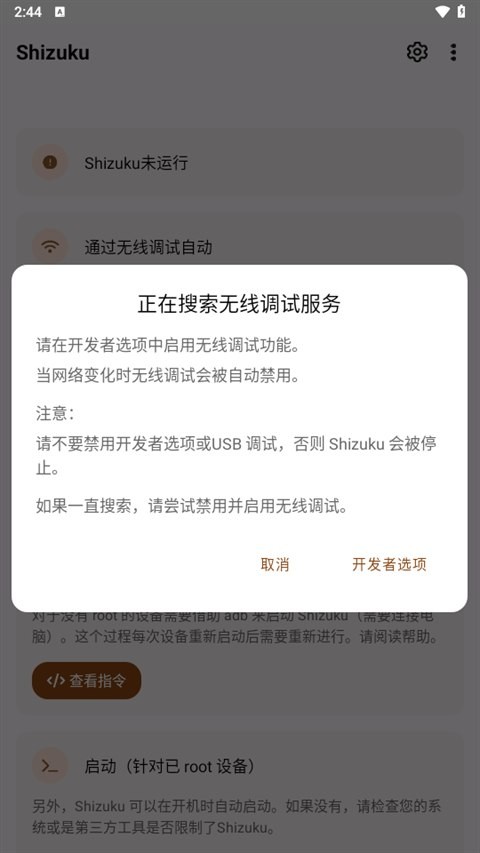
从发起请求到真正生效,中间有四道关卡,每一道对应一种失败表现。
说明这个版本不支持这套接口,或者它在启动时没检测到服务。先启动服务,再完全退出并重开应用。
厂商安全设置把命令拦在了执行层。小米开「USB 调试(安全设置)」,OPPO 与一加关「权限监控」,魅族关「Flyme 支付保护」。
服务被系统回收了。回主页看第一张卡的状态,若显示未运行,补一次启动;长期反复就在电池设置里解除限制。
属于系统限制。配对信息与名单都在,服务进程不在了,重新启动一次即可恢复,不必重新配对。
名单只是账本,它记录事实,不参与判断。理解这一点,下面几问就都顺了。
可能是同包名的旧版残留,也可能是某个工具的组件在后台申请过。核对图标与安装时间,不确定就先关掉开关观察。
不会。服务与授权是两层:服务负责提供身份,授权决定谁能用。关掉某个应用的授权,只是把它挡在门外。
不提供导出。它是本机状态的一部分,换个设备就没有意义,需要时按名单逐条重新授权即可。
各空间的服务与名单相互独立。主空间授权过的应用,在分身里仍然要重新走一遍。
判断顺序建议:先看服务状态,再看厂商安全设置,最后才怀疑应用版本。倒过来查,往往在无关的地方浪费一小时。